Una investigación de la firma Elliptic reveló que los hackers norcoreanos vinculados al robo de 6,300 millones de dólares a Binance utilizaron seis memecoins creadas por ellos mismos para ocultar el origen de parte de los fondos sustraídos.
Los responsables movieron aproximadamente 117,000 tokens NEAR, valorados en 430,000 dólares, mediante operaciones realizadas entre el 5 y el 7 de noviembre. El objetivo consistía en simular ganancias legítimas de compraventa de criptomonedas.
Cómo utilizaron las memecoins para ocultar el dinero
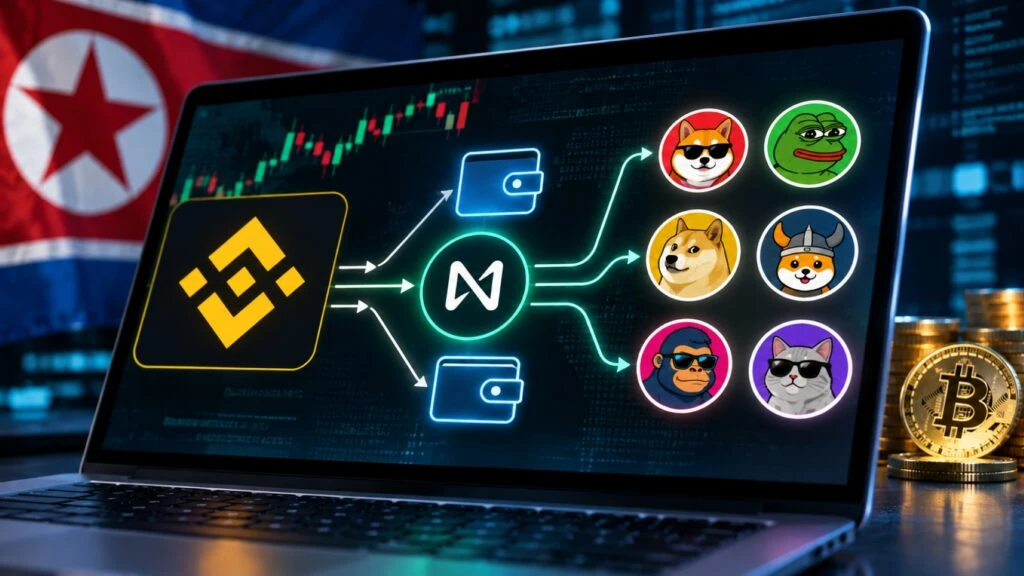
Los atacantes crearon seis criptomonedas y establecieron grupos de liquidez que permitían intercambiarlas por NEAR en una plataforma descentralizada.
Posteriormente, utilizaron dos grupos de billeteras. El primero compraba las memecoins con los activos robados, mientras que el segundo las vendía para recuperar NEAR.
Este mecanismo evitaba las transferencias directas entre las billeteras involucradas y generaba la apariencia de operaciones comerciales rentables.
Elliptic descubrió que prácticamente toda la actividad provenía de cuentas relacionadas con el esquema. En uno de los tokens, los compradores externos representaron menos del 1% del volumen negociado.
Las seis memecoins dejaron de registrar operaciones antes del 8 de noviembre. Una de ellas utilizaba una imagen de Elon Musk con un mensaje sobre una posible candidatura presidencial en 2028, aunque no existe evidencia de que el empresario estuviera involucrado.
El rastro del dinero permanece visible en blockchain
El FBI atribuyó el ataque contra Binance, ocurrido el 29 de octubre, al grupo TraderTraitor, vinculado con Corea del Norte.
Además de las memecoins, los responsables utilizaron THORChain para convertir parte de los activos robados en bitcoin, una criptomoneda que ningún emisor central puede congelar.
Según Elliptic, los hackers norcoreanos recurrieron a una estrategia similar después del ataque contra Bybit en 2025.
Tom Robinson, cofundador de la firma, explicó que los atacantes intercambiaron los tokens exclusivamente entre sus propias billeteras para presentar el dinero robado como ganancias comerciales.
Sin embargo, el procedimiento no elimina los registros de las transacciones. Aunque dificulta seguir los movimientos, los investigadores todavía pueden identificar el recorrido de los fondos.
La investigación demuestra que el uso de memecoins permite a los hackers norcoreanos complicar el rastreo de criptomonedas robadas, pero no borrar las evidencias que permanecen registradas en blockchain.